Avez-vous vraiment besoin d’un Cloud Desktop ?
Choisir entre des appareils modernes, Windows 365 et Azure Virtual Desktop commence par comprendre comment travaillent vos utilisateurs.
Non, toutes les organisations et tous les utilisateurs n’ont pas besoin d’un cloud desktop. Le bon environnement de travail peut être un appareil moderne géré, Windows 365 ou Azure Virtual Desktop, selon la façon dont les utilisateurs travaillent, les applications dont ils dépendent, leurs exigences en matière de sécurité et de conformité, la connectivité, les coûts ainsi que la manière dont l’IT est gérée. Les organisations qui doivent prendre en charge des équipes hybrides, des utilisateurs externes ou des collaborateurs répartis sur plusieurs sites commencent souvent par comparer des technologies telles qu’Azure Virtual Desktop et Windows 365. Mais choisir d’abord la technologie risque de conduire à résoudre le mauvais problème.
Une stratégie workplace efficace commence, en effet, par une autre question : « De quel environnement de travail vos utilisateurs ont-ils réellement besoin ? »
Pour certains utilisateurs, un ordinateur portable correctement géré est la solution la plus simple et la plus rentable. D’autres peuvent bénéficier de l’expérience Cloud PC persistante de Windows 365. Azure Virtual Desktop peut être particulièrement pertinent lorsque les organisations ont besoin de davantage de centralisation, d’un accès contrôlé pour les utilisateurs externes ou d’un support pour des applications legacy.
L’objectif n’est donc pas de déployer un cloud desktop. Il est d’offrir aux utilisateurs la bonne expérience de travail, au bon coût et avec le bon niveau de sécurité.
Executive summary
1. Pourquoi les projets de cloud desktop passent parfois à côté de leur objectif
Les projets de cloud desktop passent souvent à côté de leur objectif parce que la décision technologique est prise avant que les besoins des utilisateurs, des applications, de la sécurité et des opérations ne soient pleinement compris.
La technologie de virtual desktop est mature. La difficulté ne réside souvent pas dans son déploiement, mais dans le fait de déterminer où elle apporte réellement de la valeur, quels utilisateurs en ont besoin et comment l’environnement sera exploité par la suite.
Plusieurs erreurs récurrentes peuvent transformer une implémentation techniquement correcte en un environnement de travail inutilement coûteux, difficile à gérer ou frustrant pour les utilisateurs.
Azure Virtual Desktop est extrêmement flexible, ce qui peut aussi donner envie de l’utiliser partout.
Mais un collaborateur qui passe l’essentiel de sa journée dans Microsoft 365 et des applications SaaS basées sur le navigateur n’a peut-être pas du tout besoin d’un virtual desktop. Un ordinateur portable moderne et correctement géré peut offrir une expérience plus simple, à un coût opérationnel inférieur.
Un autre utilisateur travaillant avec des informations sensibles depuis un appareil externe non géré peut avoir des besoins totalement différents.
Une stratégie workplace construite autour d’un seul profil utilisateur standard reflète rarement la réalité.
Pensez par exemple à la différence entre :
- Un collaborateur finance travaillant avec des applications critiques pour l’entreprise
- Un consultant travaillant régulièrement depuis les sites de clients
- Un développeur ayant besoin d’importantes ressources de calcul
- Un contractor temporaire utilisant son propre appareil
- Un collaborateur back-office travaillant principalement depuis un seul bureau
Tous ont besoin d’accéder aux ressources de l’entreprise, mais pas nécessairement de la même manière.
Comprendre ces profils utilisateurs est l’une des étapes les plus importantes dans la conception du workplace.
Des questions comme celles-ci reviennent souvent au début des projets workplace :
Devons-nous passer à Azure Virtual Desktop ? Windows 365 serait-il plus simple ? AVD pourrait-il remplacer notre environnement actuel ?
Ce sont des questions légitimes, mais ce ne sont tout simplement pas les premières que nous poserions.
Une fois cela compris, la discussion technologique devient considérablement plus simple.
Un cloud desktop peut être parfaitement configuré tout en offrant une mauvaise expérience workplace.
La connectivité, la latence, le comportement des applications, les périphériques, la visioconférence et la localisation physique des utilisateurs influencent tous l’expérience quotidienne du collaborateur.
Ces facteurs sont particulièrement importants pour les organisations disposant de plusieurs bureaux, de sites internationaux ou de collaborateurs travaillant dans des environnements où la qualité du réseau ne peut pas toujours être garantie.
Un environnement virtual desktop ne cesse pas de nécessiter de l’attention dès que les utilisateurs ont réussi à se connecter.
Il faut toujours réfléchir :
- Aux images
- Aux mises à jour d’applications
- Aux politiques de sécurité
- À la capacité
- Aux performances
- À la scalabilité
- Aux profils utilisateurs
- à l’optimisation des coûts
- Au monitoring
- Au support
Le modèle opérationnel doit donc faire partie de la réflexion dès le départ. Sinon, les organisations risquent de créer un environnement techniquement impressionnant mais inutilement complexe à exploiter.
2. Commencez par un Cloud Desktop Readiness Assessment
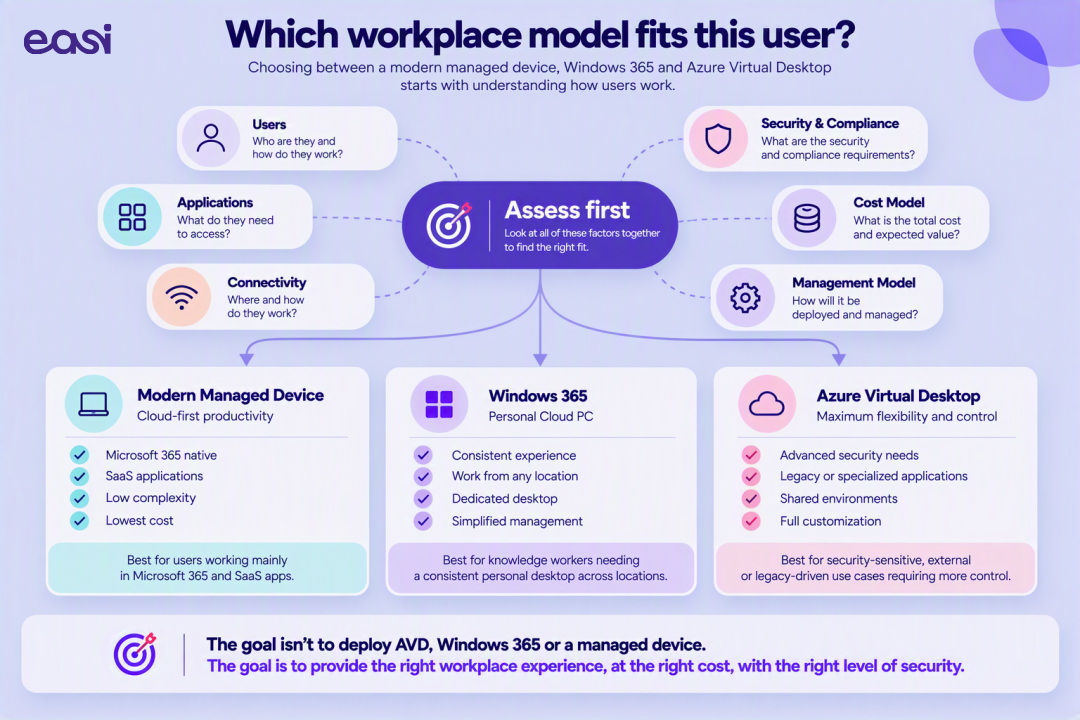
Avant de choisir entre un appareil moderne géré, Windows 365, Azure Virtual Desktop ou une combinaison de ces modèles, il est essentiel d’évaluer six domaines : les profils utilisateurs, les applications, la sécurité et la conformité, la connectivité, les coûts et la gestion.
Chez Easi, ces domaines constituent la base de notre Cloud Desktop Readiness Assessment. L’objectif n’est pas de valider un choix technologique prédéterminé, mais de comprendre quel modèle workplace correspond le mieux à l’organisation et à ses différents groupes d’utilisateurs.
La première question est simple :
Nous analysons où et comment travaillent les différents groupes d’utilisateurs :
- Collaborateurs basés au bureau
- Collaborateurs hybrides
- Collaborateurs entièrement à distance
- Utilisateurs externes
- Contractors
- Collaborateurs temporaires
- Utilisateurs travaillant depuis différents sites
Ces groupes peuvent finalement avoir besoin de différents modèles workplace au sein d’une même organisation. Et c’est parfaitement normal.
Les applications dont dépendent les utilisateurs déterminent souvent ce qui est techniquement réaliste.
Nous analysons donc l’ensemble du paysage applicatif, notamment :
- Microsoft 365
- Applications SaaS
- Plateformes basées sur le navigateur
- Applications legacy
- Logiciels spécifiques à l’entreprise
- Applications ayant des exigences de performance particulières
- Workloads intensifs en GPU
Cela permet également d’identifier des dépendances qui ne sont pas toujours visibles lorsqu’on regarde uniquement l’infrastructure.
La flexibilité du workplace ne doit pas se faire au détriment de la protection des données.
L’assessment examine donc notamment les questions suivantes :
- Où les données de l’entreprise peuvent-elles être stockées ?
- Quels utilisateurs doivent pouvoir se connecter depuis des appareils non gérés ?
- Des utilisateurs externes sont-ils concernés ?
- Quelles exigences de conformité s’appliquent ?
- Quelles données doivent rester dans l’environnement de l’entreprise ?
- Comment l’accès doit-il être contrôlé et surveillé ?
Pour certaines organisations, ces considérations constituent l’un des arguments les plus forts en faveur d’un cloud desktop. Pour d’autres, la sécurité et la gestion existantes des endpoints peuvent déjà répondre à tous les besoins.
Un cloud desktop dépend de la connectivité.
Cela semble évident, mais son impact est parfois sous-estimé lors de la conception du workplace.
Nous évaluons notamment :
- La qualité de la connexion internet
- La connectivité au bureau
- Les conditions de travail à distance
- La répartition géographique
- Les exigences de performance des applications
- Les dépendances vis-à-vis des appareils locaux ou des périphériques
L’objectif est de comprendre si le modèle workplace proposé fonctionnera là où les collaborateurs travaillent réellement, et pas seulement sur un schéma d’architecture.
Comparer les options workplace uniquement sur base du coût des licences donne rarement une image complète.
Le modèle global peut notamment inclure :
- Le coût du cycle de vie des appareils
- Les abonnements Windows 365
- La consommation Azure
- L’infrastructure AVD
- Le support
- La gestion
- La sécurité
- L’effort opérationnel
- Les cycles de renouvellement
Un cloud desktop peut réduire les coûts dans un domaine tout en en créant dans un autre. L’objectif n’est donc pas nécessairement d’identifier le modèle le moins cher, mais de comprendre le coût total de la fourniture de l’expérience workplace requise.
Enfin, nous examinons comment le workplace sera exploité :
- L’IT est-il géré de manière centralisée ?
- Les équipes locales ont-elles certaines responsabilités ?
- La gestion est-elle partiellement externalisée ?
- Existe-t-il différents modèles selon les business units ou les pays ?
La technologie workplace doit soutenir ce modèle opérationnel, pas entrer en conflit avec lui.
3. Que ressort-il de l’assessment ?
Un Cloud Desktop Readiness Assessment doit déboucher sur une recommandation workplace claire, une analyse des risques, une roadmap, des priorités et une indication budgétaire.
L’objectif n’est pas de produire un rapport technique de plus qui finira dans un dossier SharePoint. Il doit apporter suffisamment d’éléments pour permettre de prendre une décision workplace.
Selon l’organisation, le résultat peut notamment inclure :
- Un workplace readiness assessment
- Une analyse des risques
- Un modèle workplace recommandé
- Une roadmap
- Des indications budgétaires
- Des priorités et dépendances
- L’identification de groupes d’utilisateurs pouvant nécessiter des solutions différentes
Et surtout, cette recommandation ne doit pas automatiquement être Azure Virtual Desktop.
4. Qui a réellement besoin d’Azure Virtual Desktop ?
Azure Virtual Desktop est particulièrement pertinent lorsque les utilisateurs ou les applications nécessitent davantage de centralisation, un accès contrôlé ou un environnement virtualisé. D’autres utilisateurs peuvent être mieux servis par Windows 365 ou par un appareil moderne géré.
En pratique, une même organisation peut utiliser plusieurs modèles workplace en parallèle.
À titre de cadre décisionnel général, un appareil moderne géré convient souvent aux utilisateurs travaillant principalement avec Microsoft 365 et des applications SaaS ; Windows 365 peut convenir aux utilisateurs qui ont besoin d’un Cloud PC personnel et persistant sur différents sites ; et Azure Virtual Desktop peut convenir à des scénarios sensibles en matière de sécurité, impliquant des utilisateurs externes, des applications legacy ou un besoin de contrôle centralisé.
Il s’agit de points de départ, pas de règles fixes — d’où l’importance du mot « peut » dans nos exemples. Le choix final doit découler de l’assessment.
Imaginez des collaborateurs qui travaillent principalement avec :
- Microsoft 365
- Teams
- Des applications basées sur le navigateur
- Des plateformes SaaS
- Un ordinateur portable professionnel moderne
Pour ces utilisateurs, un endpoint correctement géré peut déjà fournir tout ce dont ils ont besoin. Ajouter un virtual desktop pourrait simplement créer une couche supplémentaire entre l’utilisateur et ses applications.
D’autres utilisateurs peuvent apprécier de disposer d’un workplace persistant, accessible quel que soit l’appareil physique utilisé.
Ils ont généralement besoin de :
- Une expérience Windows cohérente
- Un accès simple depuis différents sites
- Des performances prévisibles
- Un environnement desktop personnel
Pour ces utilisateurs, Windows 365 peut être un modèle intéressant, car il fournit un Cloud PC dédié avec une approche opérationnelle relativement simple.
Pensez ensuite aux contractors, aux collaborateurs externes ou aux utilisateurs travaillant depuis des appareils non gérés.
La priorité n’est alors peut-être plus l’endpoint lui-même, mais plutôt le contrôle de l’endroit depuis lequel les applications et les données de l’entreprise peuvent être consultées.
Dans ces scénarios, Azure Virtual Desktop peut offrir davantage de centralisation et de contrôle tout en permettant l’accès à distance.
Certaines organisations dépendent encore d’applications qui n’ont jamais été conçues pour un workplace moderne et distribué.
Elles peuvent nécessiter :
- Des configurations spécifiques
- Une distribution centralisée des applications
- Des dépendances contrôlées
- Des environnements partagés
- Des ressources de calcul particulières
La virtualisation peut parfois être la manière la plus pratique de rendre ces applications disponibles sans devoir reproduire des configurations complexes sur chaque endpoint.
Ici aussi, Azure Virtual Desktop peut faire partie de la solution.
5. Pourquoi les organisations reconsidèrent-elles leur modèle workplace ?
Le travail hybride, le BYOD, les utilisateurs externes, l’augmentation des exigences de sécurité et les fusions-acquisitions rendent les modèles traditionnels (un appareil, un lieu) moins adaptés à de nombreuses organisations.
Ces tendances ne signifient pas automatiquement que les organisations ont besoin de virtual desktops, mais elles poussent de plus en plus les équipes IT à repenser la manière dont les applications et les données sont mises à disposition de façon sécurisée.
Les collaborateurs s’attendent de plus en plus à pouvoir accéder aux ressources de l’entreprise depuis différents appareils et différents lieux.
Cette flexibilité soulève une question évidente pour l’IT :
Dans certains scénarios, conserver les applications et les données dans un environnement contrôlé peut considérablement simplifier cette question.
Les organisations doivent régulièrement donner à des utilisateurs temporaires ou externes accès à des systèmes internes.
Fournir et gérer des appareils physiques n’est pas toujours pratique.
Dans le même temps, accorder un accès large depuis des endpoints non gérés peut introduire des risques inutiles.
Un workplace virtuel peut offrir une autre manière de dissocier l’accès de l’appareil physique.
La sécurité workplace traditionnelle se concentrait souvent fortement sur la protection de l’endpoint.
Les stratégies workplace modernes doivent de plus en plus répondre à une question plus large :
Cela peut influencer le choix de conserver les workloads localement, de les déplacer vers un Cloud PC ou de les fournir via un environnement virtuel plus contrôlé.
L’architecture workplace peut également devenir importante lors de changements organisationnels.
Après une acquisition, les équipes IT peuvent devoir donner à de nouveaux collègues accès aux ressources de l’entreprise avant que les appareils, réseaux, identités et applications ne soient totalement consolidés.
Un workplace virtuel peut parfois fournir un modèle de transition plus rapide pendant que l’intégration globale se poursuit.
Le changement le plus évident est peut-être aussi le plus fondamental :
Les collaborateurs peuvent passer du bureau à leur domicile, à des sites clients et à d’autres environnements au cours d’une même semaine.
La cohérence devient donc de plus en plus importante.
Mais cohérence ne signifie pas nécessairement donner la même technologie à tout le monde.
Cela signifie concevoir une expérience workplace qui reste adaptée, quel que soit l’endroit ou la manière dont la personne travaille.
6. Qu’en est-il de Citrix par rapport à Azure Virtual Desktop ?
Il n’existe pas de choix universellement meilleur entre Citrix et Azure Virtual Desktop : la bonne plateforme dépend de l’environnement existant, des utilisateurs, des applications et du modèle opérationnel.
Historiquement, des plateformes comme Citrix ont joué un rôle important dans la mise à disposition d’applications et de workspaces virtuels.
Aujourd’hui, les organisations disposent d’options supplémentaires, notamment Azure Virtual Desktop et Windows 365. Mais cela ne réduit pas la décision à un simple remplacement d’une plateforme par une autre.
La bonne question n’est pas « Quelle plateforme est la meilleure ? », mais « Quelle plateforme correspond le mieux à vos utilisateurs, vos applications et votre modèle opérationnel ? »
Pour certaines organisations, cela peut signifier faire évoluer une stratégie virtual desktop existante. Pour d’autres, la simplifier. Et pour certains groupes d’utilisateurs, cela peut signifier abandonner complètement la virtualisation.
7. Notre approche de la stratégie workplace
Notre workplace assessment suit trois étapes : comprendre le workplace actuel, évaluer les exigences techniques et business, puis traduire ces constats en une roadmap pratique pour la stratégie workplace.
Cela signifie : discovery d’abord, assessment ensuite, recommandation en troisième lieu — avant toute décision d’implémentation.
Meeting 1 — Workplace Discovery Session
Nous commençons par les personnes derrière la technologie.
Ensemble, nous cartographions :
- Les profils utilisateurs
- Les modèles workplace existants
- Les applications
- Les sites
- Les défis actuels
- Les attentes business
Output : Current Workplace Overview
Cela nous donne une vision commune de l’environnement que nous essayons réellement d’améliorer.
Meeting 2 — Cloud Desktop Assessment Workshop
Une fois le workplace actuel compris, nous allons plus loin dans les exigences susceptibles d’influencer l’architecture.
Cela comprend :
- Les dépendances techniques
- Les exigences applicatives
- La sécurité
- La conformité
- La connectivité
- Les performances
- La gestion
- Les coûts
Output : Cloud Desktop Readiness Report
À ce stade, les modèles workplace possibles deviennent beaucoup plus clairs.
Meeting 3 — Workplace Strategy Roadmap
La dernière étape consiste à transformer ces constats en une recommandation pratique.
La roadmap peut définir :
- Quel modèle workplace correspond à quels utilisateurs
- Les priorités recommandées
- Les dépendances
- Les étapes de migration
- Les indications budgétaires
- Les phases d’implémentation
Output : Workplace Strategy Roadmap
Ce n’est qu’une fois ces décisions prises que nous commençons à parler concrètement d’implémentation.
8. De l’assessment à l’implémentation
Lorsqu’Azure Virtual Desktop est le bon choix, l’implémentation doit être considérée comme une étape d’un cycle de vie plus large, et non comme une finalité.
Le readiness assessment détermine ce qui doit être mis en place ; les professional services transforment cette conception en un environnement opérationnel ; et les managed services prennent ensuite en charge l’environnement. Le déploiement est un moment important, mais il ne constitue pas l’ensemble du parcours.
Conclusion : parfois, le meilleur projet AVD est celui que nous recommandons de ne pas mettre en œuvre
Alors, avez-vous vraiment besoin d’un cloud desktop ? Pas nécessairement. Dans la technologie, il est tentant de commencer par la solution.
Nous préférons commencer par le besoin :
- Parfois, cette analyse mène directement à Azure Virtual Desktop.
- Parfois, Windows 365 est l’option la plus simple.
- Parfois, différents groupes d’utilisateurs ont besoin de différents modèles.
- Et parfois, un ordinateur portable moderne reste exactement le bon workplace.
Ce n’est pas un projet cloud desktop raté, mais une bonne décision workplace.
L’objectif n’est pas de déployer Azure Virtual Desktop. L’objectif est d’offrir aux utilisateurs la bonne expérience workplace, au bon coût et avec le bon niveau de sécurité.
Prêt à comprendre quel modèle workplace correspond à votre organisation ?
Notre Cloud Desktop Readiness Assessment aide les organisations à évaluer les profils utilisateurs, les applications, les exigences en matière de sécurité et de conformité, la connectivité, les coûts et les besoins de gestion avant de choisir une stratégie workplace.
Avant de déployer, migrer ou investir, assurez-vous de choisir le bon modèle workplace.
Talk to our experts
- Microsoft
- Cloud
- Azure